İnternet Nasıl Çalışır?
Bir adres yazdığında milisaniyeler içinde dünyanın öbür ucundaki bir sunucuyla konuşursun. Perde arkasında OSI katmanları, paketler, DNS, yönlendiriciler ve şifreleme devrededir. Bu rehber, o görünmez yolculuğu adım adım, diyagramlarla açıklar.OSITCP/IPDNSHTTP/HTTPSSSL/TLSRouterSwitchIP & MACUDPISP & DSL
İnternet, ağların ağıdır (inter-network): tek bir bilgisayar değil, ortak protokoller üzerinde anlaşmış milyarlarca cihazın oluşturduğu bir bütün. Bir sayfa açılırken DNS alan adını IP adresine çevirir, veri küçük paketlere bölünür ve yönlendiriciler bu paketleri sunucuya taşır.
- OSI modeli ağ iletişimini 7 katmana böler; internet pratikte bunları 4 katmanda toplayan TCP/IP ile çalışır.
- Sayfa açılış zinciri: DNS çözümleme → TCP üçlü el sıkışma → (HTTPS’te) TLS el sıkışma → HTTP GET isteği
- IPv4 adresi 32 bittir (~4,3 milyar adres) ve atanır; MAC adresi 48 bittir, ağ kartına üreticide kazınır.
Bir adres yazınca ne olur?
Tarayıcına basementonfire.com yazıp Enter'a bastığında, saniyenin çok küçük bir kısmında bir dizi olay zinciri tetiklenir. İşte sıralı özet — her birini aşağıda derinlemesine inceleyeceğiz:
- 1DNS çözümlemeAlan adı bir IP adresine çevrilir (telefon rehberi gibi).
- 2TCP el sıkışmaHedef sunucuyla güvenilir bir bağlantı kurulur (3 adım).
- 3TLS el sıkışmaHTTPS ise şifreli bir kanal açılır, sertifika doğrulanır.
- 4HTTP isteğiTarayıcı "bana bu sayfayı ver" (GET) der.
- 5Yönlendirmeİstek; router'lar üzerinden paket paket sunucuya ulaşır.
- 6Yanıt & renderSunucu HTML/CSS/JS gönderir, tarayıcı sayfayı çizer.
İnternet tek bir bilgisayar değil; ağların ağıdır (inter-network). Milyarlarca cihaz, ortak kurallar (protokoller) sayesinde marka ve ülke farkı gözetmeksizin birbiriyle konuşabilir.
İnternet Tek Bir Ağ mı?
Değil — adı bunu zaten söylüyor. İnternet (inter-network) tek bir devasa ağ değil, ortak protokoller üzerinde anlaşmış sayısız küçük ağın birbirine bağlanmasıyla ortaya çıkan bir bütündür. Merkezi bir yöneticisi de yoktur.
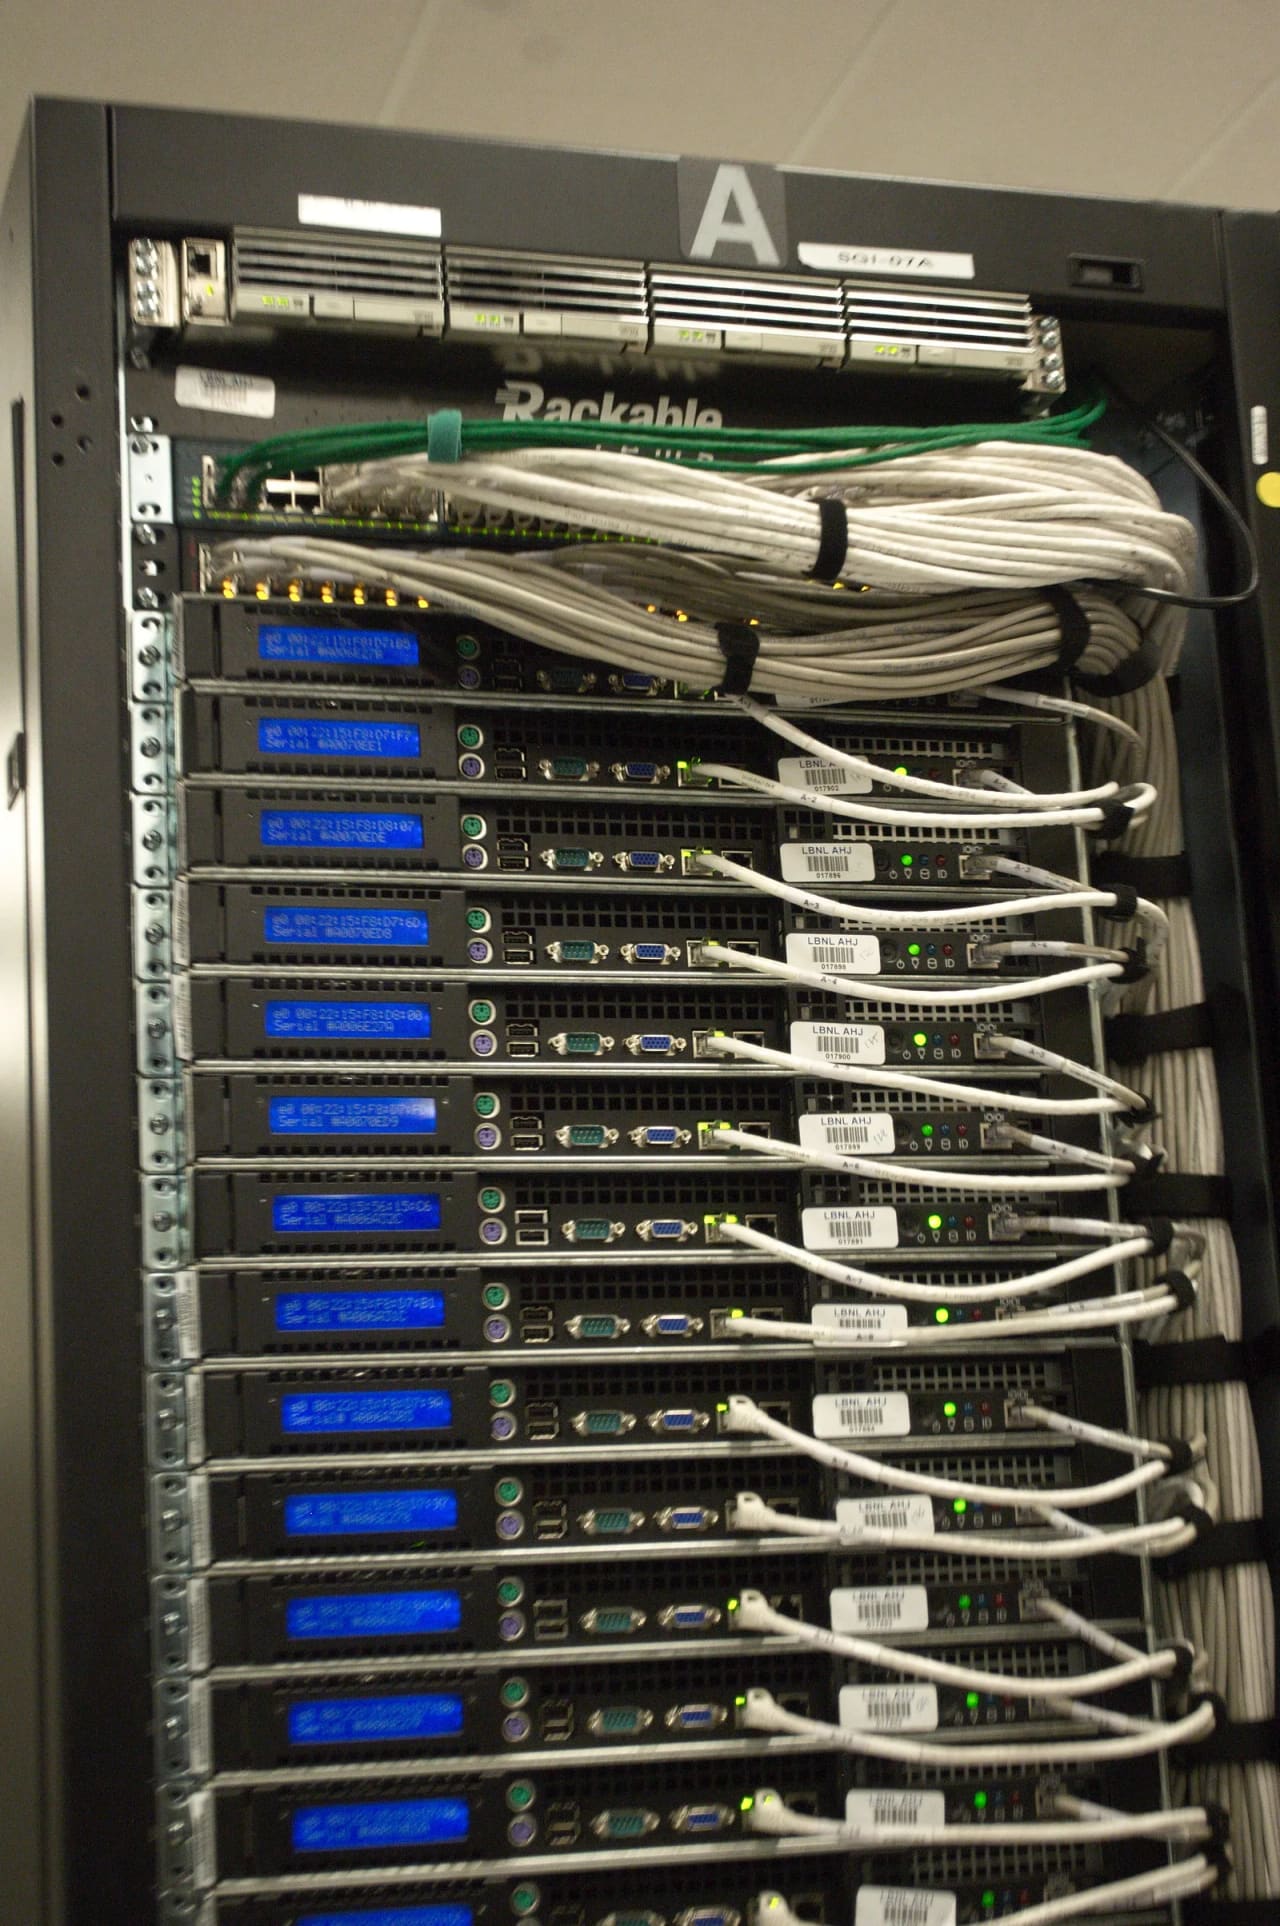
Evindeki cihazlar bir yerel ağ (LAN) oluşturur. Bu yerel ağ, modem aracılığıyla servis sağlayıcına (ISP) bağlanır. ISP'ler birbirine ve büyük omurga (backbone) hatlarına bağlanır. Sonuçta her cihaz, devasa bir örümcek ağının bir düğümü hâline gelir.
Neden Tam 7 Katman?
Çünkü tek bir katmanın çözemeyeceği kadar çok iş var ve her birini ayrı ayrı değiştirebilmek gerekiyor. Katmanlara bölmek, kabloyu fiberle değiştirdiğinde tarayıcının hiçbir şeyden haberi olmamasını sağlar: her katman yalnızca bir üstündekine söz verdiği işi yapar.
OSI (Open Systems Interconnection) modeli, ağ iletişimini 7 mantıksal katmana böler. Her katman bir öncekinin üzerine inşa edilir ve tek bir işten sorumludur. Bir katmana tıklayarak ne yaptığını gör:
Kullanıcının doğrudan etkileşime girdiği katman. Tarayıcı, e-posta istemcisi ve diğer uygulamalar burada çalışır; ağ servislerine bu katmandan erişilir.
Verinin biçimlendirildiği, şifrelendiği ve sıkıştırıldığı katman. TLS/SSL şifreleme ve karakter kodlaması burada devreye girer.
İki cihaz arasındaki oturumları açar, yönetir ve düzgünce kapatır. Bağlantının sürekliliğini ve senkronizasyonunu sağlar.
Uçtan uca iletişim. Veriyi segmentlere böler ve port numaralarıyla doğru uygulamaya yönlendirir. TCP güvenilirlik, UDP ise hız sağlar.
Paketlerin kaynaktan hedefe IP adresleri üzerinden, ağdan ağa yönlendirilmesi. Yönlendiriciler (router) bu katmanda çalışır.
Aynı yerel ağdaki cihazlar arası iletim. Fiziksel MAC adresleri burada kullanılır; anahtarlar (switch) bu katmanda çalışır.
Verinin elektrik sinyali, ışık (fiber) veya radyo dalgası olarak fiziksel ortamda 0 ve 1 dizisi halinde iletilmesi.
📌 Hatırlatıcı: “Pek Çok Ağ Tüm Oturumları Sunup Uygular” — Fiziksel, Çerçeve(Veri Bağı), Ağ, Taşıma, Oturum, Sunum, Uygulama.
Peki Gerçekte Hangi Model Kullanılıyor?
TCP/IP. OSI okulda ve teşhis ederken işe yarayan bir referans haritasıdır; internetin üzerinde gerçekten koştuğu model ise onun 7 katmanını 4 pratik katmanda toplayan TCP/IP’dir. İkisi rakip değil, aynı işin farklı ölçekli haritaları.
OSI bir öğretim/referans modelidir; internet gerçekte daha sade TCP/IP modeliyle çalışır. TCP/IP, OSI'nin 7 katmanını 4 pratik katmanda toplar:
Veri Yolculuğa Nasıl Hazırlanır?
Her katmanın kendi başlığını eklemesiyle. Veri aşağı indikçe üstüne sırayla port bilgisi, IP adresi ve MAC adresi sarılır — tıpkı mektubu zarfa, zarfı da kargo poşetine koymak gibi. Hedefte aynı sıra tersinden açılır.
Büyük veriler tek parça gönderilmez; küçük paketlere bölünür. Her paket bağımsız yol alabilir ve hedefte yeniden birleştirilir. Bir paket aşağı inerken her katman kendi başlığını ekler — buna kapsülleme denir. Aşağıdaki adımları ilerlet:
Veri (Data)
Uygulama katmanında tarayıcının ürettiği ham veri — örneğin bir HTTP GET isteği. Henüz hiçbir ağ başlığı eklenmemiştir.
Segment
Taşıma katmanı veriye bir TCP başlığı ekler: kaynak/hedef port, sıra numarası, doğrulama (checksum). Artık veri bir "segment" oldu.
Paket (Packet)
Ağ katmanı bir IP başlığı ekler: kaynak ve hedef IP adresi, TTL. Segment artık ağlar arası yolculuğa hazır bir "paket".
Çerçeve (Frame)
Veri bağı katmanı Ethernet başlığı (kaynak/hedef MAC) ve sonuna bir hata kontrolü (FCS) ekler. Yerel ağda iletilebilir bir "çerçeve" oluştu.
Bitler (Bits)
Fiziksel katman çerçeveyi 0 ve 1 dizisine çevirip kablodan elektrik, fiberden ışık ya da havadan radyo sinyali olarak gönderir.
Bir paketin anatomisi
Bir Cihaz Ağda Nasıl Adreslenir?
IP adresiyle. Bu adres cihazın mantıksal kimliğidir: nerede olduğunu söyler, ne olduğunu değil. Tıpkı posta adresi gibi taşındığında değişir — bu yüzden kalıcı değil, atanan bir şeydir.
Her cihazın ağdaki mantıksal adresi IP'dir — tıpkı evinin posta adresi gibi. Paketler bu adres sayesinde doğru hedefe yönlendirilir. En yaygın biçim IPv4: noktayla ayrılmış dört sayı (oktet), her biri 8 bit (0–255).
IPv4 vs IPv6
IPv4 (32 bit) adresleri tükendi. IPv6 (128 bit) neredeyse sınırsız adres sunar:2001:0db8:85a3::8a2e:0370:7334.
Genel vs Özel
Özel IP'ler (192.168.x.x, 10.x.x.x) yerel ağda kullanılır. Dışarı çıkarken NAT ile tek bir genel IP'ye çevrilir.
IP Varken MAC Adresi Neden Gerekli?
Çünkü ikisi farklı soruları yanıtlar. IP paketin hangi ağa gideceğini söyler; MAC ise o ağın içinde hangi karta teslim edileceğini. Yolculuk boyunca IP sabit kalır, MAC her durakta değişir.
MAC (Media Access Control) adresi, cihazın ağ kartına üreticide kazınan fiziksel kimliktir. IP değişebilir ama MAC genelde sabittir. 48 bittir ve onaltılık (hex) yazılır:
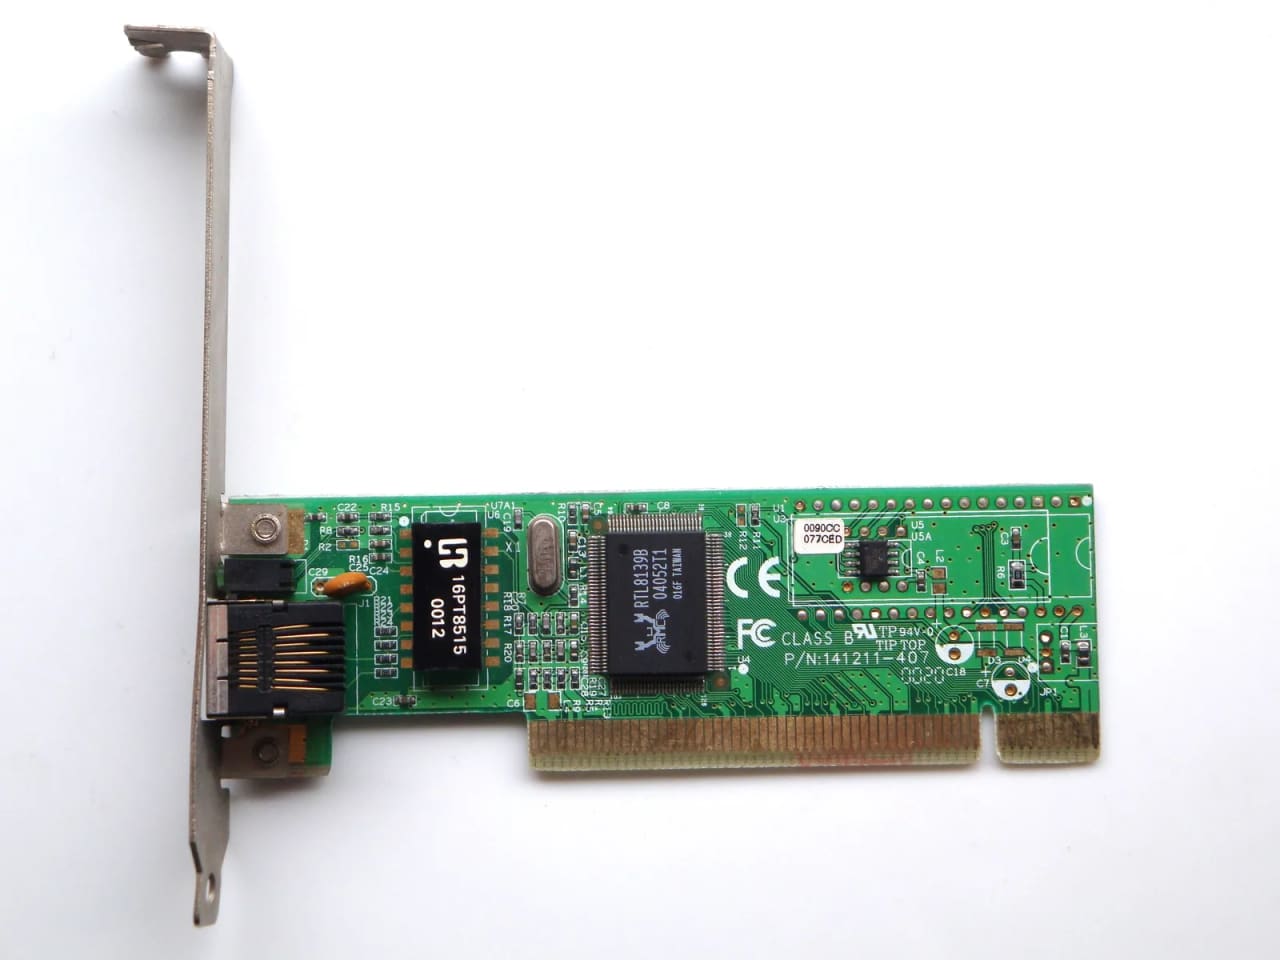
ARP (Address Resolution Protocol): Yerel ağda bir cihaz, hedefin IP'sini bilir ama çerçeveyi göndermek için MAC'ine ihtiyaç duyar. “192.168.1.5 kimde?” diye ağa sorar; ilgili cihaz MAC'ini söyler.
- Mantıksal, atanır
- Ağ katmanı (3)
- Konuma göre değişir
- Ağlar arası yönlendirme
- Fiziksel, kazınır
- Veri bağı katmanı (2)
- Cihazla birlikte sabit
- Yerel ağ içi teslim
Yönlendirici ile Anahtar Arasındaki Fark Ne?
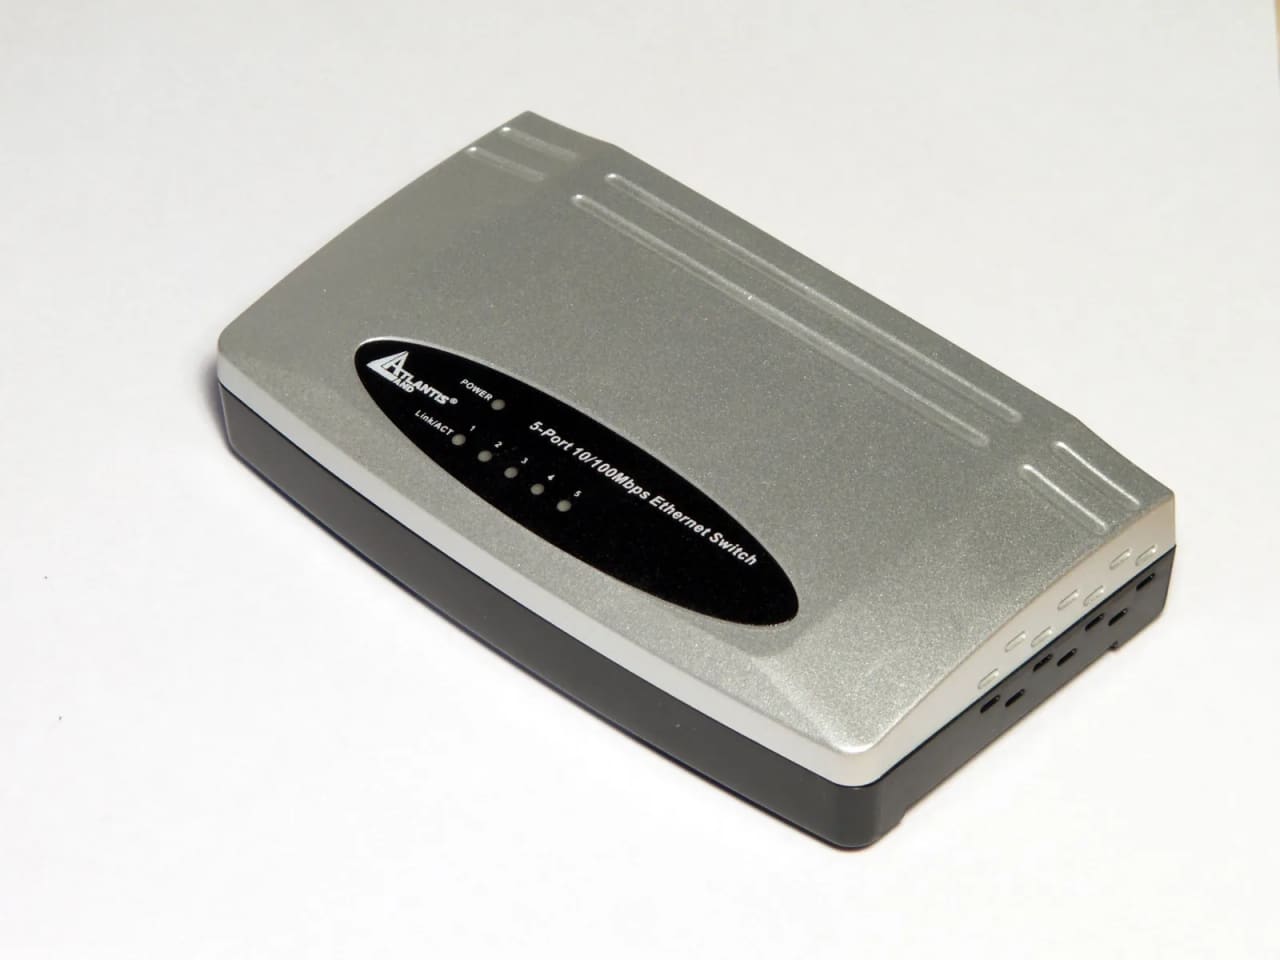
Anahtar bir ağın İÇİNDE dağıtır, yönlendirici ağlar ARASINDA karar verir. Anahtar MAC adresine bakıp çerçeveyi doğru porta atar; yönlendirici IP adresine bakıp paketin hangi ağa gideceğini seçer. Biri kat görevlisi, öteki şehirler arası tabela.
Switch (anahtar) aynı yerel ağdaki cihazları birbirine bağlar ve MAC adreslerine göre çerçeve iletir. Router (yönlendirici) ise farklı ağları birbirine bağlar ve paketleri IP adreslerine göre en iyi yoldan dış dünyaya taşır.
- Katman 1
- Veriyi herkese yollar
- “Aptal”, verimsiz
- Katman 2 (MAC)
- Sadece doğru porta yollar
- Yerel ağ içi
- Katman 3 (IP)
- Ağları birbirine bağlar
- En iyi yolu seçer
Aynı Adrese Gelen Trafik Doğru Uygulamaya Nasıl Gidiyor?
Port numarası sayesinde. IP adresi paketi doğru cihaza götürür, ama o cihazda onlarca program çalışıyor olabilir. Port, hangi kapıya teslim edileceğini söyler: 443 web sunucusu, 25 e-posta.
Protokol, iki tarafın anlaşması gereken kurallar bütünüdür. Port ise bir cihazdaki belirli bir servise açılan numaralı kapıdır. Bir IP'ye gelen trafik, port numarasıyla doğru uygulamaya dağıtılır (web → 443, e-posta → 25…).
| Protokol | Port | Katman | Taşıma | Ne işe yarar |
|---|---|---|---|---|
| HTTP | 80 | Uygulama | TCP | Web sayfaları (şifresiz) |
| HTTPS | 443 | Uygulama | TCP | Şifreli web (TLS üzerinden) |
| DNS | 53 | Uygulama | UDP/TCP | Alan adı → IP çözümleme |
| SSH | 22 | Uygulama | TCP | Güvenli uzaktan erişim |
| FTP | 20/21 | Uygulama | TCP | Dosya transferi |
| SMTP | 25 | Uygulama | TCP | E-posta gönderimi |
| DHCP | 67/68 | Uygulama | UDP | Otomatik IP adresi dağıtımı |
| NTP | 123 | Uygulama | UDP | Saat senkronizasyonu |
Alan Adı IP Adresine Nasıl Çevrilir?
Sırayla birkaç sunucuya sorularak. Çözücü önce kök sunucuya, sonra TLD sunucusuna, en sonunda alan adının yetkili sunucusuna sorar; gelen cevabı bir süre de saklar. Tarayıcın bunu her ziyarette baştan yapmaz — cevap çoğu zaman zaten önbellektedir.
İnsanlar isimleri (basementonfire.com) hatırlar, bilgisayarlar sayıları (IP). DNS ikisi arasında çeviri yapar. Bir adı çözmek hiyerarşik bir sorgu zinciridir — adım adım izle:
Tarayıcı sorar
basementonfire.com yazdın. Tarayıcı önce kendi önbelleğine, sonra işletim sistemine bakar; bulamazsa ISP'nin DNS çözücüsüne (resolver) sorar.
Kök sunucu (Root)
Çözücü, 13 kök sunucudan birine sorar: ".com uzantısına kim bakıyor?" Kök, ilgili TLD sunucusunun adresini döndürür.
TLD sunucusu
Çözücü .com TLD sunucusuna sorar: "basementonfire.com'a kim yetkili?" TLD, alan adının yetkili (authoritative) sunucusunu işaret eder.
Yetkili sunucu
Yetkili ad sunucusu nihai cevabı bilir ve alan adının gerçek IP adresini (örn. 203.0.113.42) döndürür.
Önbelleğe alınır
Çözücü cevabı TTL süresince önbelleğe alır ve tarayıcıya iletir. Bir sonraki ziyarette bu adımların çoğu atlanır — bu yüzden çok hızlıdır.
| Kayıt | Görevi |
|---|---|
| A | Alan adını bir IPv4 adresine eşler |
| AAAA | Alan adını bir IPv6 adresine eşler |
| CNAME | Bir adı başka bir ada (takma ad) yönlendirir |
| MX | E-postaların gideceği posta sunucusunu belirtir |
| TXT | Doğrulama/SPF gibi metin bilgileri tutar |
TCP mi UDP mi, Hangisi Ne Zaman?
Kayıp mı daha pahalı, gecikme mi? Cevabın buna bağlı. Dosya indirirken tek bir eksik parça dosyayı bozar, o yüzden TCP. Canlı görüntüde geç gelen kare zaten işe yaramaz, o yüzden UDP: beklemektense atlamak iyidir.
Taşıma katmanının iki yıldızı vardır. TCP güvenilirdir: her paketin ulaştığını doğrular, sırayı korur. UDP hızlıdır: doğrulama yapmaz, “gönder ve unut” mantığıyla çalışır.
| Özellik | TCP | UDP |
|---|---|---|
| Bağlantı | Bağlantı kurar (el sıkışma) | Bağlantısız, hemen gönderir |
| Güvenilirlik | Garantili teslim + sıralama | Garanti yok, kayıp olabilir |
| Hız | Daha yavaş (ek yük fazla) | Çok hızlı, az ek yük |
| Sıra | Paketler sırayla birleştirilir | Sıra garantisi yok |
| Kullanım | Web, e-posta, dosya | Video, oyun, sesli arama, DNS |
Tablodaki “oyun” satırı tam bu yüzden UDP tarafında: çok oyunculu bir oyunda eski bir konum paketi işe yaramaz. Rakibin yarım saniye önce nerede olduğunu doğru bilmenin bir değeri yok; şu an nerede olduğunu geç bilmek daha da kötüdür. O yüzden oyunlar kayıp paketi beklemez, üstüne yeni durumu gönderir — ve bu tercih salonlardaki jetonlu makinelerden çevrimiçi çok oyunculu oyunlara geçişi mümkün kılan şeyin bir parçası.
TCP Üçlü El Sıkışma (3-Way Handshake)
SYN →
İstemci sunucuya bir SYN (senkronize) paketi gönderir: "Bağlanmak istiyorum, sıra numaram X." Bu, el sıkışmanın başlangıcıdır.
← SYN-ACK
Sunucu SYN-ACK ile yanıt verir: "Tamam, isteğini aldım (ACK) ve ben de bağlanmak istiyorum (SYN), sıra numaram Y."
ACK →
İstemci son bir ACK gönderir: "Senin de isteğini aldım." Üçlü el sıkışma tamamlandı; artık güvenilir veri akışı başlayabilir.
HTTP ile HTTPS Arasındaki Fark Ne?
Tek harf, tek iş: S güvenli demek. İkisi de aynı istek-yanıt protokolüdür, ama HTTPS onu TLS ile şifreli bir kanalın içinden geçirir. Aradaki kimse içeriği okuyamaz, değiştiremez; karşı tarafın gerçekten o site olduğu da doğrulanır.
HTTP, tarayıcı ile sunucu arasındaki istek-yanıt protokolüdür. Tarayıcı bir istek (request) yollar, sunucu bir yanıt (response) döner. Bağlantı durumsuzdur (stateless): her istek bağımsızdır.
GET /index.html HTTP/1.1Host: basementonfire.comAccept: text/htmlHTTP/1.1 200 OKContent-Type: text/html<html>…</html>Metodlar
Durum Kodları
Bağlantı Tam Olarak Nasıl Şifreleniyor?
Bir el sıkışmayla. Taraflar önce açık şekilde selamlaşıp şifreleme yöntemini seçer, sunucu kimliğini sertifikayla kanıtlar, sonra ikisi yalnızca kendilerinin bildiği ortak bir oturum anahtarı üretir. Asıl veri ancak bundan sonra akmaya başlar.
HTTPS'teki kilit 🔒, TLS (eski adıyla SSL) sayesinde gelir. TLS üç şey sağlar: gizlilik (şifreleme), bütünlük (veri değişmedi) ve kimlik doğrulama (karşı taraf gerçekten o site). Bağlantı, bir el sıkışmayla başlar:
ClientHello
İstemci desteklediği TLS sürümlerini, şifreleme paketlerini (cipher suites) ve rastgele bir sayı gönderir.
ServerHello + Sertifika
Sunucu şifreleme yöntemini seçer, kendi rastgele sayısını ve dijital sertifikasını (içinde açık anahtarı vardır) gönderir.
Sertifika doğrulama
İstemci sertifikayı güvenilir bir Sertifika Otoritesi (CA) imzalamış mı diye kontrol eder. Geçersizse tarayıcı uyarı verir.
Anahtar değişimi
İki taraf, açık anahtar kriptografisiyle ortak bir gizli oturum anahtarı (session key) üzerinde anlaşır — kimse dinlese bile çözemez.
Finished — Şifreli kanal
Her iki taraf "Finished" mesajı gönderir. Artık tüm trafik bu simetrik oturum anahtarıyla şifrelidir. 🔒
Evin İnternete Fiziksel Olarak Nasıl Bağlanıyor?
Sandığından daha fiziksel bir şeyle: bir kabloyla. Evinden servis sağlayıcına uzanan o son parçaya “son kilometre” denir ve internet hızını en çok belirleyen yer çoğunlukla orasıdır — omurga hatları zaten fazlasıyla hızlıdır.
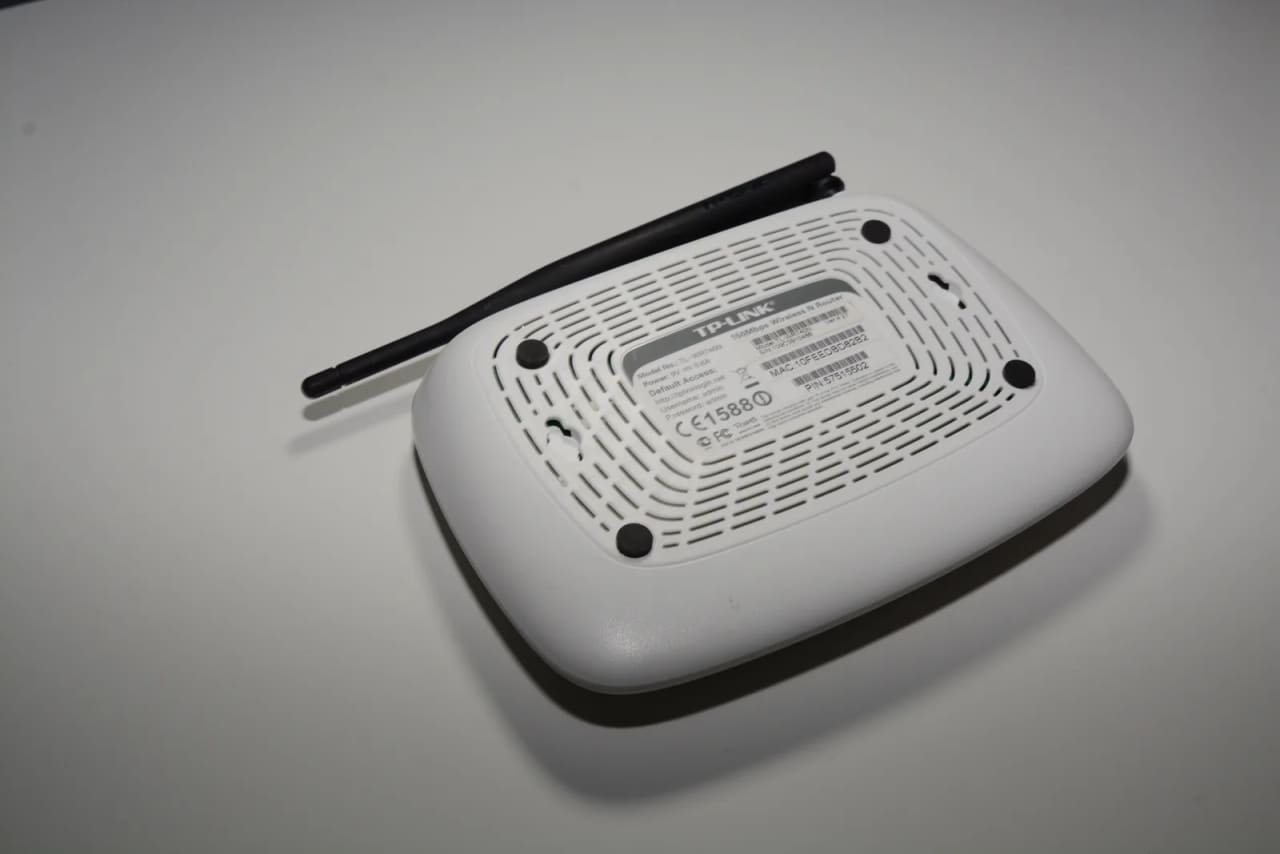
Evini internete bağlayan şirket ISP'dir (İnternet Servis Sağlayıcı). Evden ISP'ye uzanan bağlantıya “son kilometre” (last mile) denir. İsteğin oradan büyük omurga hatlarına, oradan da hedef sunucuya ulaşır:
DSL
Mevcut bakır telefon hatları üzerinden. Ekonomik ama mesafeyle hız düşer.
Kablo
Koaksiyel TV kablosu üzerinden. Mahalle komşularıyla hat paylaşılır.
Fiber
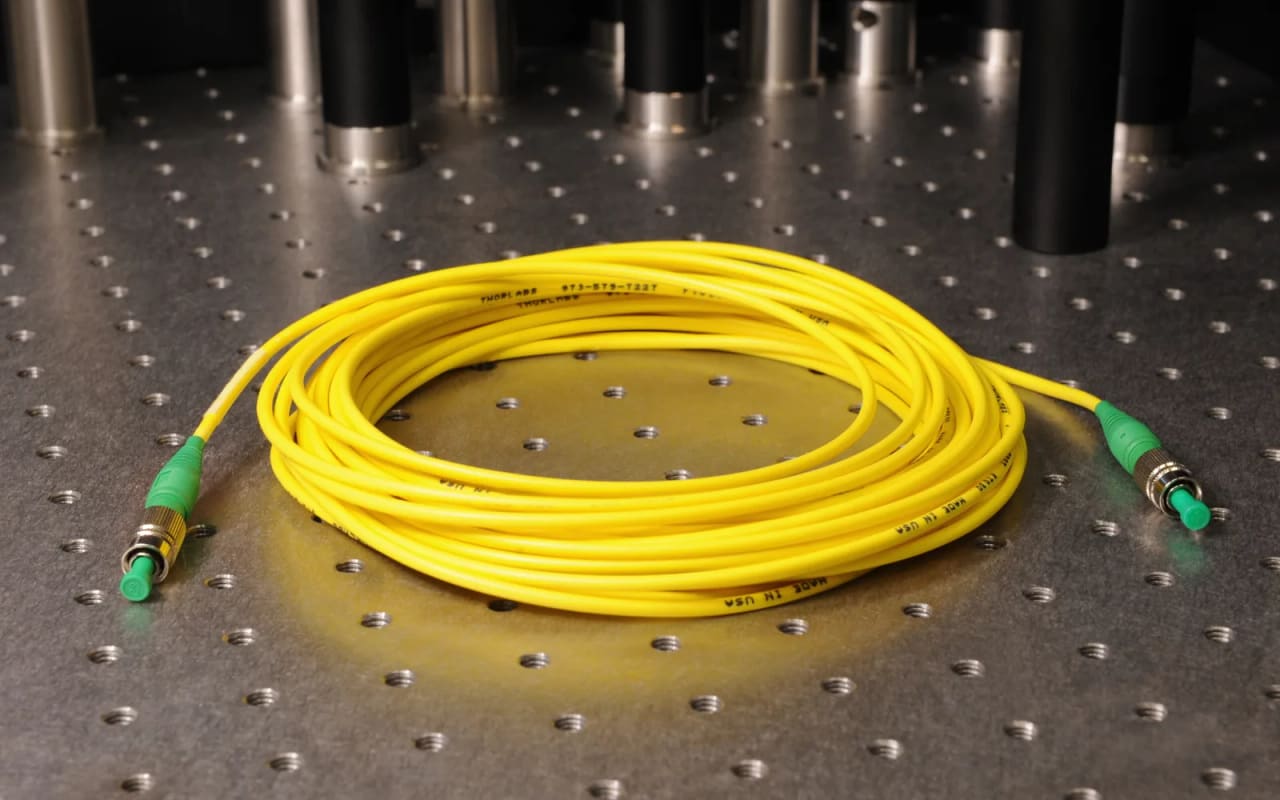
Veriyi ışık olarak taşır. En hızlı ve en düşük gecikmeli seçenek.
Mobil
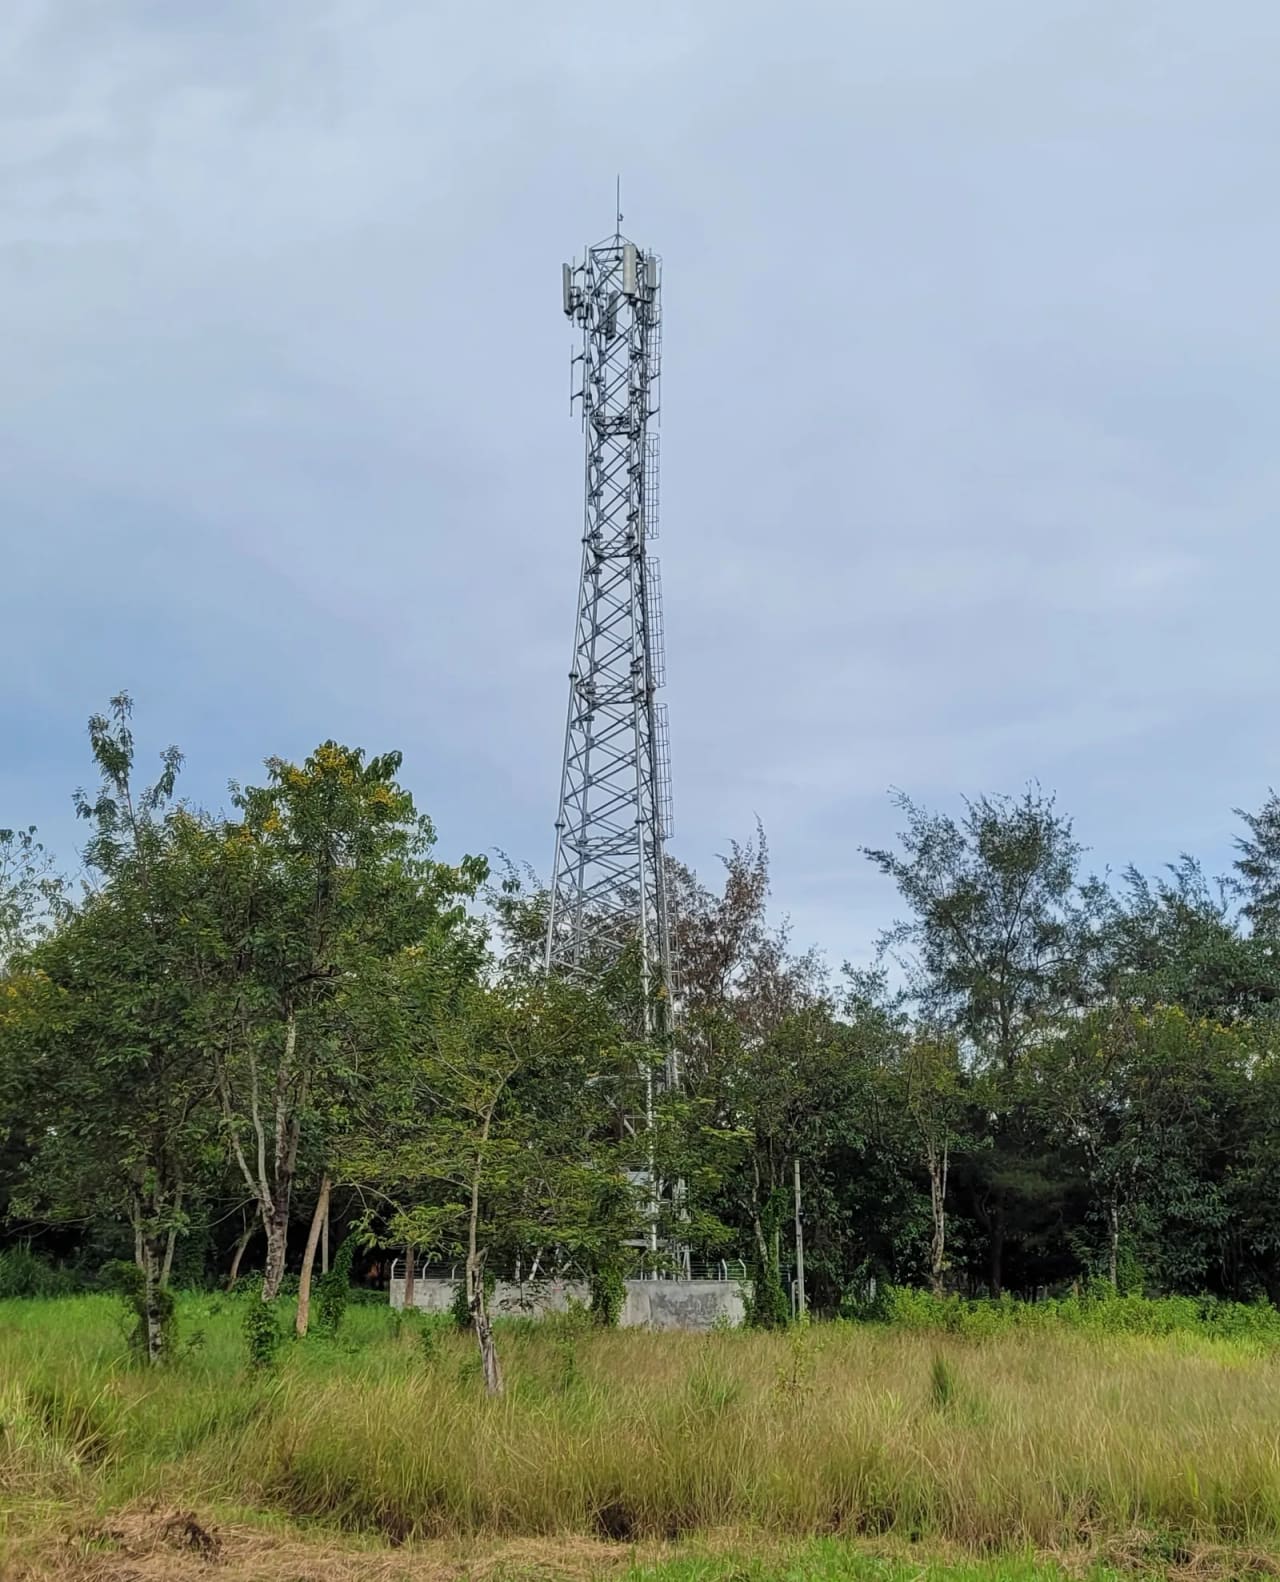
4G/5G baz istasyonları üzerinden kablosuz geniş bant.
Uydu
Yörüngedeki uydularla; kırsalda erişim sağlar, gecikmesi yüksek olabilir.
DSL (Digital Subscriber Line), var olan bakır telefon hatlarını kullanarak internet taşır — telefon konuşması düşük frekansı, veri yüksek frekansı kullandığından ikisi aynı anda çalışabilir.
Hepsi Bir Araya Gelince Ne Oluyor?
Milisaniyeler içinde biten, sırası hiç şaşmayan bir zincir oluyor. Aşağıdaki adımların her biri bu yazıda tek tek anlatıldı; asıl mesele onları birbirine bağlayan sıra.
Tüm parçaları birleştirelim. Bir bağlantıya tıkladığında olanların tam zinciri:
Bir hata mı gördün? info@basementonfire.com adresine yaz; doğrulanan düzeltmeler bu sayfada belirtilir. Düzeltme ilkesi
📚 Kaynakça
- 1Computer Networks (5. baskı)
- 2How does the Internet work?
- 3HTTP — Hypertext Transfer Protocol
- 4RFC 791 (IP) & RFC 793 (TCP)
- 5What is DNS?